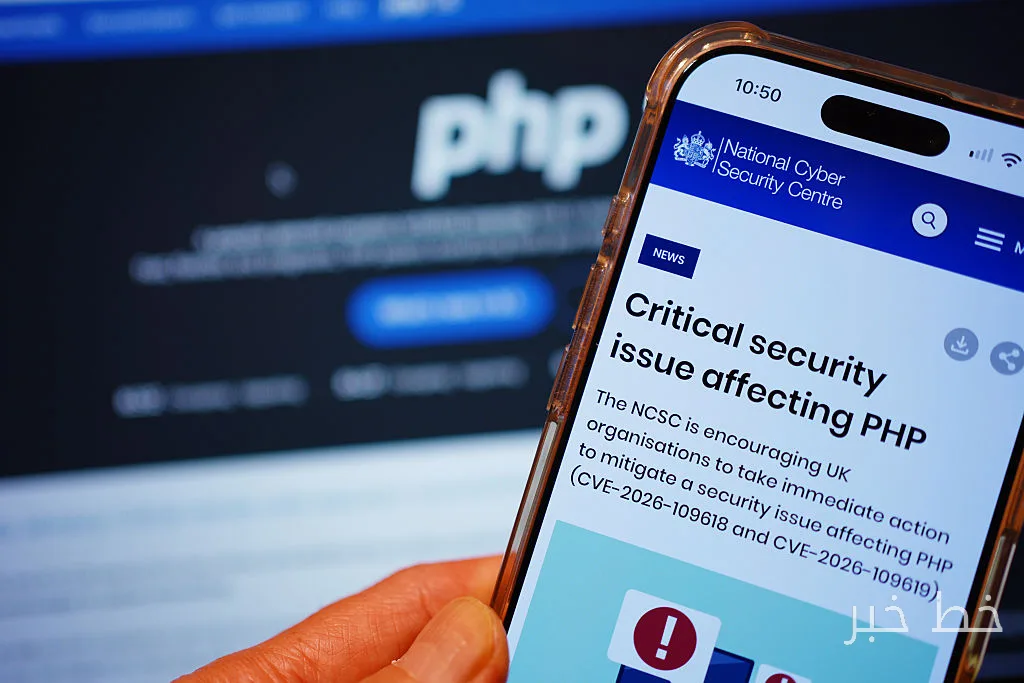
Greg Stanton, Sicherheitsforscher bei Wiz, bat Anfang August eine künstliche Intelligenz, eine Sicherheitsanfälligkeit zu testen, die er in WordPress gefunden hatte, in Drupal, einem anderen Content-Management-System. Nach acht Stunden berichtete die KI, dass der Versuch gescheitert sei. Sie fügte dann hinzu, dass sie während des Tests eine Schwachstelle in PHP, der Programmiersprache, auf die beide Systeme angewiesen sind, identifiziert habe.
Risiken der Entdeckung der Schwachstelle
Stanton dachte zunächst, dass die künstliche Intelligenz einen Fehler gemacht hatte. Er sagt: "Modelle neigen dazu, Halluzinationen zu haben." Aber diese Schwachstelle, die seit über einem Jahrzehnt eine verborgene Schwäche ausnutzte, war wirksam.
Weiterlesen: Iran und Russland bauen eine Firewall ähnlich der Chinas auf
Während das Team von Wiz von dieser Angelegenheit nichts wusste, hatten Forscher in einem anderen Cyber-Sicherheitsunternehmen namens Calif, das mit OpenAI zusammenarbeitete, künstliche Intelligenz verwendet, um eine verwandte Schwachstelle zu identifizieren. Dies zeigt, dass es nicht lange dauert, bis jahrzehntealte Schwächen entdeckt werden, wenn künstliche Intelligenz ein bestimmtes Fähigkeitsniveau erreicht. KI-Unternehmen versuchen, dies zu verhindern und Verteidigern wie Wiz und Calif frühzeitigen Zugang zu neuen KI-Modellen zu gewähren.
Auswirkungen und Herausforderungen
Dieses Ereignis wirft einen Blick auf eine neue Phase in der Cybersicherheit, in der künstliche Intelligenz den Verteidigern hilft, Schwachstellen zu identifizieren, sie jedoch weniger Zeit haben, um diese zu beheben. Mit der Bekanntgabe dieser Schwachstelle wurden Bedenken über eine "Cyber-Apokalypse" laut, die die Gesellschaft ins Chaos stürzen könnte. Aber diejenigen, die bei der Entdeckung geholfen haben, sind optimistisch. Stanton sagt: "Wir beheben Schwachstellen mit einer beispiellosen Geschwindigkeit, und das trägt zur allgemeinen Sicherheit bei."
Das Team von Wiz steht vor neuen Herausforderungen. Tamer Schwartz, einer der Mitbegründer und CTO bei Wiz, sagt: "Wenn diese Schwachstelle einen Monat vor der Fertigstellung des Patches veröffentlicht worden wäre, hätten wir eine ganz andere Situation gehabt." Er weist auch darauf hin, dass ähnliche Entdeckungen bald zunehmen werden und dass es notwendig ist, alle Prozesse und Methoden zu überarbeiten.
Weiterlesen: Die Trump-Regierung ändert den Begriff künstliche Intelligenz in überlegene Intelligenz · Cyberangriffe zur Ausnutzung der PHP-Schwachstelle erreichten Millionen