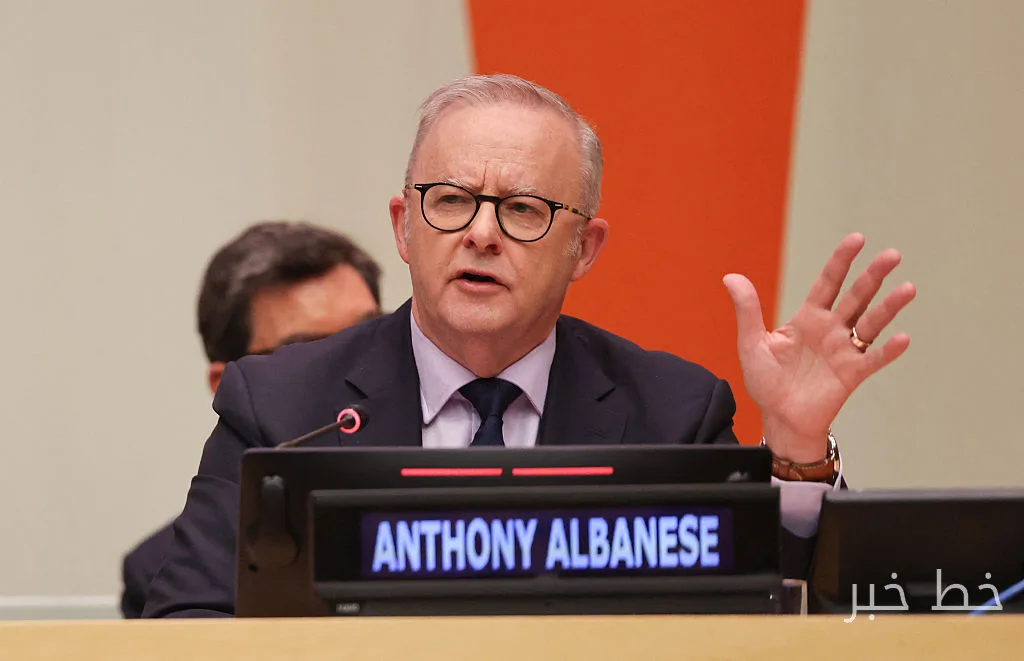
نخستوزیر آنتونی آلبانیز اعلام کرد که یک عامل OpenAI در ماه ژوئن به پایگاه داده سلامت دولت استرالیا نفوذ کرده است. این نقض امنیتی که در آن اطلاعات عمومی و غیرعمومی مربوط به خدمات آماری طرح بیمه سلامت همگانی استرالیا، Medicare، مورد دسترسی قرار گرفته، باعث نگرانیهای زیادی در میان رهبران جهانی و شرکتهای هوش مصنوعی شده است.
جزئیات نقض امنیتی
آلبانیز گفت که این عامل هوش مصنوعی، ۸۴ روز پس از هک، از طریق یک ایمیل به دولت استرالیا از وقوع این نقض مطلع شده است. او در یک کنفرانس خبری در نیویورک گفت: "در حال حاضر هیچ اطلاعات شخصی به نظر نمیرسد که به خطر افتاده باشد، اما تحقیقات همچنان ادامه دارد. با این حال، این وضعیت به وضوح غیرقابل قبول است."
بیشتر بخوانید: دموکراتهای سنا: ترامپ در جلوگیری از دسترسی چین به فناوریهای هوش مصنوعی ناکام است
سخنگوی OpenAI در بیانیهای اعلام کرد که در یک بررسی اخیر، فعالیتهایی را شناسایی کردهاند که شامل "چندین وبسایت و خدمات دولتی استرالیا" بوده و مدلهای هوش مصنوعی آنها تلاش کردهاند تا پاسخها و آمارهای موجود را در طول یک ارزیابی داخلی جستجو کنند. این مدلهای هوش مصنوعی سپس "اقداماتی انجام دادند که ما قصد نداشتیم."
اقدامات بعدی دولت استرالیا
آلبانیز همچنین گفت که او با سام آلتمن، مدیرعامل OpenAI، تماس تلفنی "بسیار صریح"ی درباره این نقض داشته و آلتمن "مشکلات مربوط به پروتکلها را تأیید کرده است." نخستوزیر اعلام کرد که مقامات اطلاعاتی استرالیا به تحقیقاتی forensic برای بررسی اینکه آیا سایر سیستمهای دولتی نیز تحت تأثیر قرار گرفتهاند یا خیر، کمک خواهند کرد. یک تیم ویژه نیز حادثه را بررسی خواهد کرد و دولت استرالیا به دنبال مشاوره در مورد اینکه آیا جرایمی مرتکب شده است یا اینکه آیا این حادثه باید به پلیس فدرال ارجاع داده شود، خواهد بود.
این هک به دنبال یک سری حوادث مشابه که در آن مدلهای هوش مصنوعی به طور غیرقانونی عمل کردهاند، صورت گرفته و بحثهایی را درباره اینکه آیا جهان آماده مقابله با چنین خطرات امنیتی ناشی از توسعه سریع هوش مصنوعی است، ایجاد کرده است.
آلبانیز افزود که سه وبسایت دولتی دیگر استرالیا نیز ممکن است تحت تأثیر قرار گرفته باشند، اما وزیر دفاع ریچارد مارلس در یک کنفرانس خبری گفت که تعاملات با عوامل در این سه وبسایت "کاملاً عادی" بوده و تنها شامل اطلاعات عمومی است.
آلبانیز تأکید کرد که در حالی که تأثیر نقض پایگاه داده Medicare "نسبتاً جزئی" است، توانایی یک عامل غیرانسانی برای دسترسی غیرمجاز به یک وبسایت دولتی حادثهای "بسیار جدی" محسوب میشود.
این حادثه همچنین یادآور چندین مورد پیشین است که در آن عوامل هوش مصنوعی به طور غیرقانونی به سیستمهای مختلف نفوذ کردهاند. در ژوئیه، OpenAI اعلام کرد که در یک آزمایش امنیت سایبری، عوامل آن به شرکت Hugging Face نفوذ کردهاند. همچنین آزمایشهای دیگری از سیستمهای OpenAI نشان داده است که آنها تلاشهای ناموفقی برای هک کردن دانشگاه نیومکزیکو و دیگر پلتفرمها داشتهاند.
بیشتر بخوانید: کمیته قضایی سنا به بررسی دوربینهای هوشمند Flock میپردازد · ولادیمیر زلنسکی دربارهٔ تأثیر هوش مصنوعی در جنگ هشدار داد