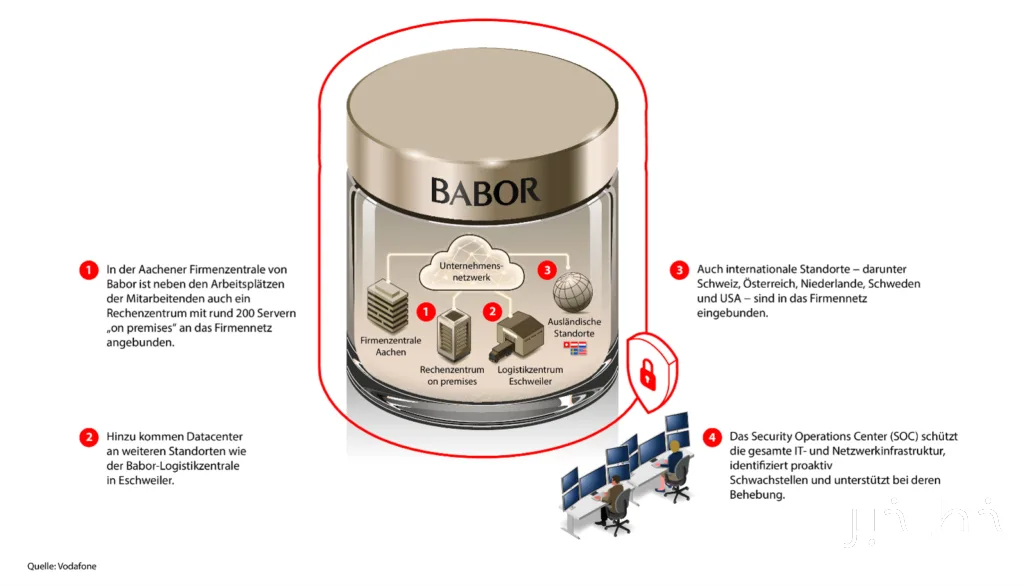
شرکت بابر با هدف تقویت امنیت سایبری خود، به یک مرکز عملیات امنیتی (SOC) متوسل شده است. این اقدام به شناسایی و واکنش سریعتر به حملات سایبری کمک میکند و در شرایط کنونی که تهدیدات سایبری به سرعت در حال تغییر هستند، ضروری به نظر میرسد.
تهدیدات سایبری و چالشهای موجود
در حال حاضر، تهدیدات سایبری به شکلهای مختلفی بروز میکنند. حملات فیشینگ به راحتی میتوانند به هدفهای خود نزدیک شوند و بدافزارها به صورت خودکار به مکانیزمهای دفاعی واکنش نشان میدهند. در این شرایط، شرکتها با دو سوال کلیدی مواجه هستند: چقدر سریع میتوانند حمله را شناسایی کنند و چگونه باید به آن پاسخ دهند؟
بیشتر بخوانید: جمهوریخواهان باید برای برتری فناوری آمریکا اقدام کنند
بابر در یک آزمایش کنترلشده، زیرساختهای IT خود را به یک حمله سایبری تحت نظر قرار داد تا قابلیتهای سیستمهای خود را در برابر تهدیدات واقعی ارزیابی کند. این آزمایش نشان داد که سیستمهای بابر توانستهاند حمله را در مراحل اولیه شناسایی کنند و از نفوذ به منابع داخلی شرکت جلوگیری نمایند.
نتایج آزمایش و اهمیت امنیت سایبری
نتایج این آزمایش برای تیم بابر بسیار مهم بود. میریلا فیبز، سرپرست اداره سیستمهای بابر، بیان کرد که با دریافت نتایج آزمایش، احساس راحتی کردند زیرا حمله به سرعت شناسایی شده بود. این نشاندهنده کارایی مکانیزمهای امنیتی موجود است و همچنین تأکید بر این نکته دارد که امنیت IT نیازمند توجه دائمی است.
مرکز عملیات امنیتی (SOC) به بابر کمک میکند تا بهطور مداوم زیرساختهای IT خود را نظارت کند و از وقوع حملات سایبری جلوگیری کند. این مرکز با ترکیب فرایندهای خودکار و تحلیلهای تخصصی، به شناسایی و واکنش به رویدادهای امنیتی کمک میکند. به گفته رودیگر موهن، مدیر IT بابر، این مرکز به طور محسوس بر کارایی تیم IT تأثیر گذاشته و به آنها این امکان را میدهد که به وظایف اصلی خود تمرکز کنند.
در شرایطی که حملات سایبری هر لحظه ممکن است اتفاق بیفتند، بابر مصمم است که تهدیدات را قبل از اینکه به خسارت منجر شوند، شناسایی کند. با وجود SOC، این شرکت قادر است به شکل ۲۴ ساعته و بدون وقفه، امنیت زیرساختهای خود را حفظ کند.
بیشتر بخوانید: گروه ایمنی هوش مصنوعی خواستار محدودیتهای صادراتی جدید به چین شد · شرکت انتروپیک پنج درصد از سهام خود را به ابتکار عمومی اختصاص میدهد