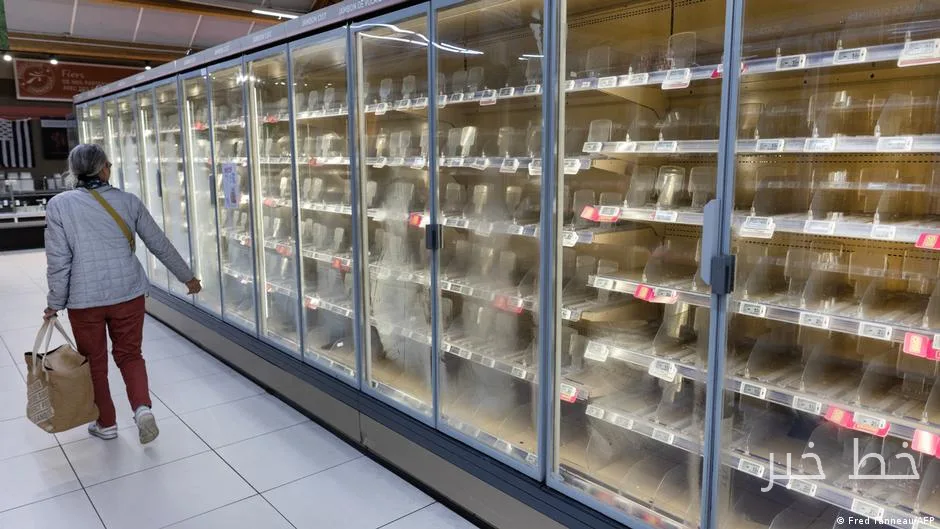
حملات سایبری به صدها سوپرمارکت در فرانسه در روز دوشنبه موجب از بین رفتن کالاهای فاسدشدنی شد. هکرها با کنترل سیستمهای سردکن در زنجیرههای بزرگ مانند Cooperative U، Leclerc، Les Mousquetaires و Intermarche، هزاران واحد فریزر و سردکن را ذوب کردند.
جزئیات حمله سایبری
در این حمله که در شب انجام شد، در برخی موارد یخچالهای پر از کالا به مدت بیش از شش ساعت تا دمای ۵۰ درجه سانتیگراد گرم شدند. بر اساس گزارشها، بیش از ۴۰۰ فروشگاه تحت تأثیر این حملات قرار گرفتند. دادستانهای پاریس این حملات را تأیید کردند و گفتند که برخی از مکانها آتشسوزی نیز گزارش شده است.
بیشتر بخوانید: شرکت Flock Safety بستههای جدایی داوطلبانه به کارکنان ارائه داد
واکنش زنجیرههای سوپرمارکت
زنجیره Intermarche اعلام کرد که فروشگاههای تحت تأثیر هیچ چارهای جز "دور ریختن همهٔ محصولات تازه و منجمد" نداشتند. همچنین، Leclerc به خبرگزاری فرانسه گفت که "یک حمله سایبری بر روی یکی از تأمینکنندگان تجهیزات سردکن خود تأثیر گذاشته است" که منجر به "پیامدهایی در عملکرد سیستمهای سردکن در چندین فروشگاه" شده است.
سیستمهای سردکن هدف قرار گرفته شده به تأمینکننده دانمارکی Danfoss تعلق داشتند. دفتر نخستوزیر سباستین لوکورنو این موضوع را تأیید کرد و گفت که "یک آسیبپذیری در نرمافزار تأمینشده توسط یک شرکت دانمارکی شناسایی شده است" و با این تأمینکننده تماس گرفته شده است.
اقدامات امنیت سایبری
Danfoss اعلام کرد که "از حوادثی در فرانسه که تعداد محدودی از سیستمهای مدیریت سردکن را تحت تأثیر قرار داده است، مطلع است" و افزود که واحدهای مورد بحث "با نرمافزار قدیمی کار میکردند". این شرکت همچنین تأکید کرد که "مدتهاست به مشتریان توصیه کرده که سیستمهای خود را با آخرین نسخه نرمافزار بهروزرسانی کنند".
دفتر نخستوزیر لوکورنو، سازمان امنیت سایبری فرانسه (ANSSI) را مأمور بررسی این حمله کرده است و به "همکاری با همتایان اروپایی خود" پرداخته، زیرا ممکن است کشورهای دیگری نیز تحت تأثیر قرار گرفته باشند.
نگرانیهای جهانی
مسائل امنیتی نیز در بلژیک، لوکزامبورگ و هلند گزارش شده است. زنجیره سوپرمارکت هلندی Ahold Delhaize اعلام کرد که برای حفاظت از سیستمهای سردکن خود، آنها را از کار انداخته است، هرچند که این شرکت افزود که هیچ ارتباطی با حملات فرانسه نمیبیند.
هنوز مشخص نیست که چه کسی میتواند مسئول این حمله سایبری باشد و هیچ گروه یا فردی هنوز مسئولیت آن را بر عهده نگرفته است. این حادثه در شرایطی رخ داده که نگرانیها نسبت به آسیبپذیریهای مرتبط با باجافزارهای صنعتی و حملات سایبری افزایش یافته است، همچنین حساسیت نسبت به حملات ترکیبی روسیه در میان افزایش تنشها در جنگ اوکراین به شدت بالا رفته است.
تأکید بر امنیت غذایی
مدیر عامل Cooperative U، دومینیک شلچر، در پستی در شبکه اجتماعی X نوشت: "هدف قرار دادن تجهیزاتی که برای حفظ محصولات تازه و تأمین غذای مردم فرانسه ضروری است، بسیار جدی و بیسابقه است. این غیرقابل قبول است." کمیسیونر غذا و کشاورزی اتحادیه اروپا، کریستوف هانسن، نیز در پستی با محکوم کردن این حمله، افزود که "استثمار غذا" اکنون یک "واقعیت" است.
بیشتر بخوانید: حملات روسیه به مراکز داده اوکراین خطرات جدیدی را ایجاد کرده است · کشورهای همسایه اروپا به درخواست اوکراین برای آزادسازی غلات پاسخ منفی دادند