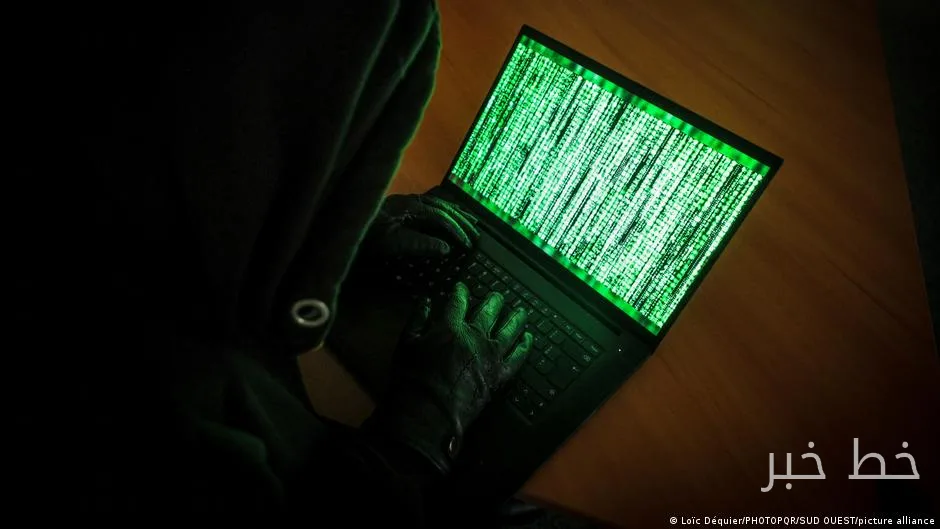
دولت کره جنوبی پس از اینکه هفت موسسه مالی بزرگ کشور مورد حمله سایبری قرار گرفتند، خواستار بازنگری جامع در تدابیر حفاظتی علیه هکرها شد. در این حملات، دادههای شخصی هزاران مشتری به سرقت رفته است.
نفوذ به موسسات مالی و سایر نهادها
نفوذهای سایبری به موسسات مالی محدود نیست و دو کلیسای بزرگ در کشور و شرکت برق کره نیز تأیید کردهاند که سیستمهای آنلاین آنها به طور غیرقانونی مورد دسترسی قرار گرفته است. با این حال، مشخص نیست که آیا یک عامل واحد مسئول همه این حملات بوده است یا خیر.
بیشتر بخوانید: مدیریت بهتر برای کارمندان دورکار ضروری است
اقدامات فوری برای جلوگیری از سرقتهای بیشتر
هان سئونگ سوک، نخستوزیر کره جنوبی، روز سهشنبه خواستار اتخاذ تدابیر سریع برای جلوگیری از هرگونه سرقت بیشتر شد. وی اعلام کرد: "این یک وضعیت جدی است زیرا به نظر میرسد این حادثه از هوش مصنوعی بهرهبرداری کرده است و اگر هوش مصنوعی در حملات فیشینگ استفاده شود، میتواند منجر به خسارات ثانویه شود."
به گزارشهای اولیه، این حمله ممکن است از چین آغاز شده باشد، اگرچه خدمات نظارت مالی کره جنوبی اعلام کرده که ۲۸ آدرس پروتکل اینترنتی از کشورهای مختلف در این نفوذها دخالت داشتهاند. در لاگهای بانکی، محققان نشانههایی از ابزاری به نام ARTEX را یافتهاند که یک عامل آزمایش نفوذ خودکار است.
این حمله به ضعف پروتکلهای احراز هویت در پرتالهای مربوط به استخدام وامدهندگان خارجی، ابزارهای موبایل کارکنان و سیستمهای پشتیبانی فروش سوءاستفاده کرده است. بر اساس گزارشهای رسانهای کره جنوبی، دادههای متعلق به حدود ۶۸,۰۰۰ مشتری به سرقت رفته است.
عواقب سرقت دادهها و خطرات آینده
هیوبین لی، استاد دانشگاه سگانگ در سئول، میگوید seriousness این حادثه فراتر از افشای اطلاعات شخصی است. او هشدار داد که اگر مجرمان به چنین اطلاعاتی دسترسی پیدا کنند، ممکن است بتوانند کلاهبرداریهای مالی پیچیده، سرقت هویت یا حملات فیشینگ هدفمند را انجام دهند.
لی اظهار داشت: "این حوادث میتوانند اعتماد عمومی به موسسات مالی را تضعیف کرده و نگرانیهایی درباره امنیت سیستم مالی به وجود آورند." در حالی که موسسات مالی به شکل جدی در حفاظت از سیستمهای اصلی خود سرمایهگذاری کردهاند، برخی از سیستمهای کمکی ظاهراً کمتر مورد توجه قرار گرفتهاند.
استفاده از هوش مصنوعی در این حملات یک عنصر نگرانکننده دیگر است. لی میگوید: "هوش مصنوعی موانع فنی را برای جرایم سایبری کاهش میدهد و این امکان را برای بدخواهان بیشتری فراهم میکند." با توجه به این تحولات، او نگران است که حملات سایبری با کمک هوش مصنوعی در آینده بیشتر شود.
بیشتر بخوانید: مدلهای هوش مصنوعی در سال ۲۰۲۶ سیستمهای واقعی را هک کردند · کنگره باید به هوش مصنوعی بزرگ نه بگوید