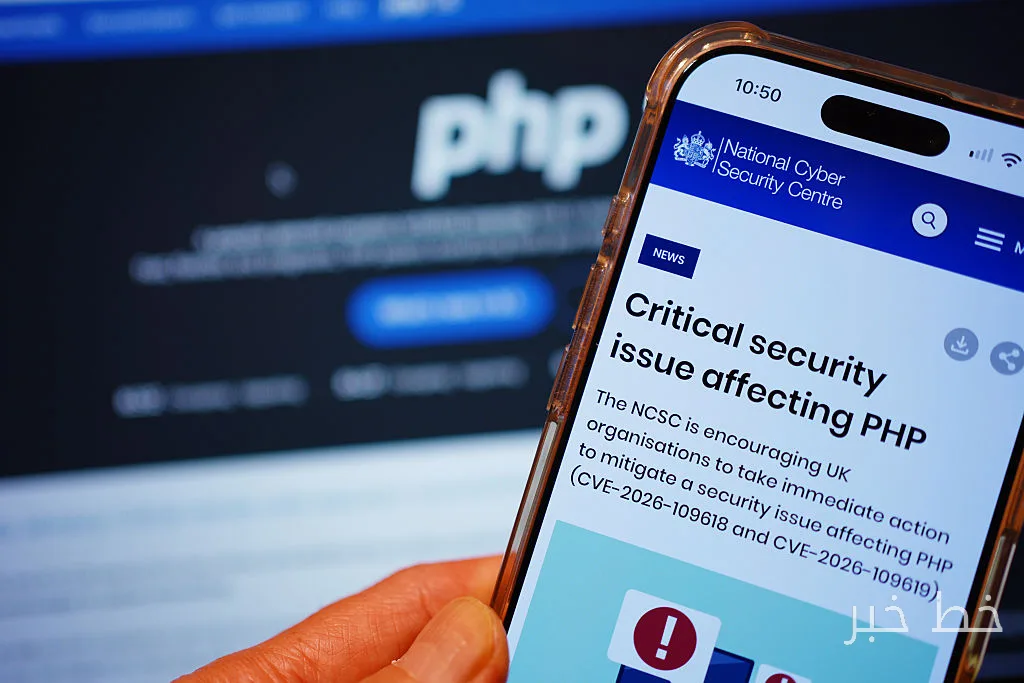
گرگ استنتون، پژوهشگر امنیتی در شرکت Wiz، در اوایل ماه اوت از یک عامل هوش مصنوعی خواست تا یک آسیبپذیری امنیتی را که در وردپرس پیدا کرده بود، در دروپال، یک سیستم مدیریت محتوای دیگر، آزمایش کند. پس از هشت ساعت، این عامل گزارش داد که تلاش ناموفق بوده است. سپس اضافه کرد که در حین آزمایش، یک آسیبپذیری در PHP، زبان برنامهنویسی که هر دو سیستم به آن وابستهاند، شناسایی کرده است.
خطرات کشف آسیبپذیری
استنتون در ابتدا تصور کرد که عامل هوش مصنوعی دچار اشتباه شده است. او میگوید: "مدلها تمایل به هالوسیناسیون دارند." اما این آسیبپذیری، که از یک ضعف پنهان به مدت بیش از یک دهه بهرهبرداری میکرد، کارساز بود.
بیشتر بخوانید: ایران و روسیه در حال ایجاد دیوار آتشین مشابه چین هستند
در حالی که تیم Wiz از این موضوع بیخبر بود، پژوهشگران در یک شرکت امنیت سایبری دیگر به نام Calif، که با OpenAI همکاری میکردند، از هوش مصنوعی برای شناسایی یک آسیبپذیری مرتبط استفاده کرده بودند. این موضوع نشان میدهد که وقتی هوش مصنوعی به سطح خاصی از قابلیت میرسد، زمان زیادی طول نمیکشد که ضعفهای دیرینه کشف شوند. شرکتهای هوش مصنوعی سعی دارند تا از این موضوع جلوگیری کنند و به مدافعان از جمله Wiz و Calif دسترسی زودهنگام به مدلهای جدید هوش مصنوعی دهند.
تأثیرات و چالشها
این رویداد نگاهی به مرحله جدیدی در امنیت سایبری میاندازد که در آن هوش مصنوعی به مدافعان کمک میکند تا آسیبپذیریها را شناسایی کنند، اما زمان کمتری برای اصلاح آنها دارند. با اعلام این آسیبپذیری، نگرانیهایی درباره یک "سایبر آپوکالیپس" مطرح شد که میتواند جامعه را به آشوب بکشاند. اما کسانی که در کشف آن کمک کردند، خوشبین هستند. استنتون میگوید: "ما آسیبپذیریها را با سرعت بیسابقهای اصلاح میکنیم و این به امنیت کلی کمک میکند."
تیم Wiz با چالشهای جدیدی مواجه است. تامر شوارتز، یکی از بنیانگذاران و CTO در Wiz، میگوید: "اگر این آسیبپذیری یک ماه قبل از آماده شدن وصله منتشر میشد، وضعیت بسیار متفاوتی داشتیم." همچنین او اشاره میکند که یافتههای مشابه بهزودی افزایش خواهد یافت و نیاز به بازنگری در تمامی فرآیندها و روشها وجود دارد.
بیشتر بخوانید: دولت ترامپ اصطلاح هوش مصنوعی را به هوش فوقالعاده تغییر میدهد · حملات سایبری به منظور سوءاستفاده از آسیبپذیری PHP به میلیونها مورد رسید