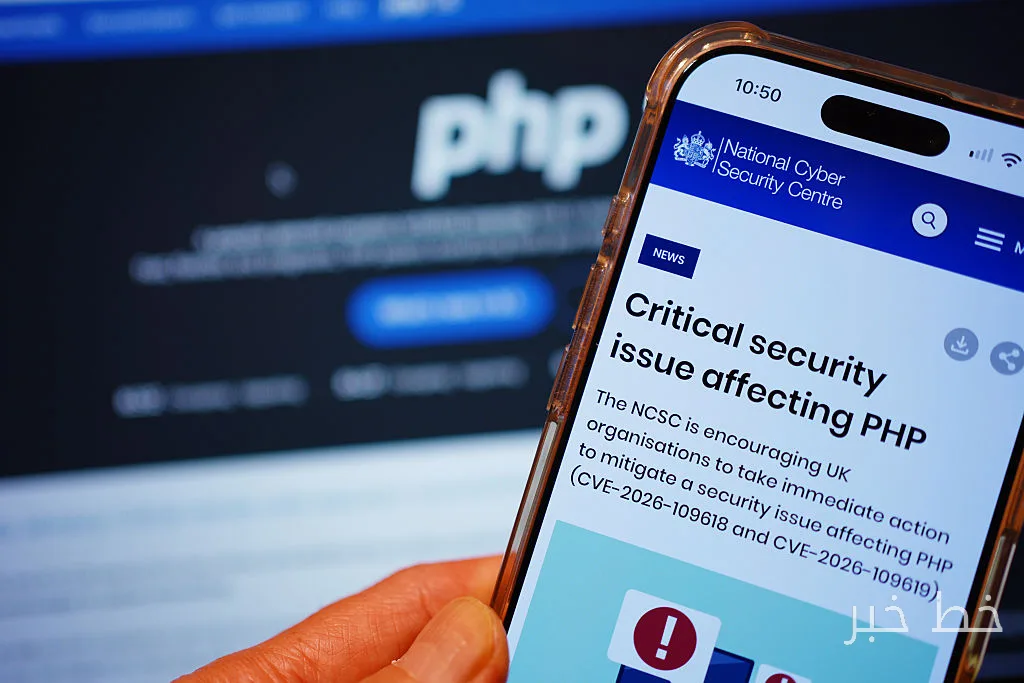
انتشار اطلاعات درباره یک نقص در زبان برنامهنویسی محبوب PHP توسط دان لورنس، CEO شرکت Chainguard، در روز چهارشنبه، خطرات جدی را برای امنیت سایبری به همراه داشت. این اقدام به طور ناگهانی و پیش از زمان مقرر، موجب بروز هراس و نگرانی در سطح جهانی شد و هشدارهای زیادی از سوی نهادهای سایبری در اروپا، ایالات متحده، بریتانیا، استرالیا و کانادا صادر گردید.
عواقب انتشار زودهنگام اطلاعات
این نقص، که با استفاده از ابزارهای هوش مصنوعی طی یک فرآیند چند ماهه شناسایی شده بود، به سرعت توجه مقامات سایبری را جلب کرد و باعث شد تا بسیاری از دولتها به صورت احتیاطی وبسایتهای خود را تعطیل کنند. علیرغم اینکه در ابتدا هیچگونه آسیبی جدی گزارش نشد، نحوه بروز این حادثه در طول ۷۲ ساعت نشاندهنده سهولت شکست فرآیندهای امنیت سایبری و عواقب قابل توجه خطرات سایبری در عصر هوش مصنوعی بود.
بیشتر بخوانید: محدودیتهای اینترنت استارلینک برای اوکراین همچنان ادامه دارد
لورنس در یک پست لینکدین به خاطر انتشار زودهنگام اطلاعات عذرخواهی کرد. او در مصاحبهای اذعان داشت که به دلیل اینکه نقص مورد استفاده قرار گرفته بود، اطلاعات را پیش از موعد منتشر کرد. با این حال، او بر این باور بود که شواهد کافی برای شکستن embargo وجود داشت.
چالشهای امنیت سایبری در عصر هوش مصنوعی
نقص PHP نمایانگر نگرانیهای موجود در میان مقامات سایبری است که از ورود ابزارهای قدرتمند هوش مصنوعی به عرصه امنیت سایبری نگران بودند. این ابزارها نه تنها میتوانند نقاط ضعف را شناسایی کنند بلکه قادر به بهرهبرداری از آنها در مقیاس وسیع هستند. در حالی که پروتکلهای طولانیمدت امنیت سایبری به جلوگیری از سناریوهای فاجعهبار کمک کردند، اما مقیاس و پتانسیل بالقوه خطرات سایبری ناشی از هوش مصنوعی اکنون برای همه قابل مشاهده است.
به گفته ایلام میلنر، همبنیانگذار و CTO شرکت Echo، این وضعیت نشاندهنده عواقب منفی ورود هوش مصنوعی به حوزه امنیت سایبری است. او اضافه کرد که این نقصها "به اندازهای جدی هستند که میتوانند تهدیدی بزرگ برای وب به شمار آیند."
در طول هفته جاری، مقامات دولتی و شرکتهای خصوصی به سرعت به این وضعیت واکنش نشان دادند و بسیاری از آنها تصمیم به تعطیلی موقت وبسایتهای خود گرفتند. متیو پرینس، CEO شرکت Cloudflare، اعلام کرد که این شرکت شاهد "میلیونها" تلاش برای بهرهبرداری از نقص PHP بوده است. همچنین، بخش ابری آمازون نیز اعلام کرد که این نقص بهطور گستردهای مورد بهرهبرداری قرار گرفته است.
یک مقام ارشد سایبری دولت ایالات متحده نیز اظهار داشت که مقامات فدرال با چالشهای مختلفی مواجه هستند و نه تنها با نقص PHP بلکه با مشکلات مرتبط با node.js و سایر شرکتها نیز در حال مبارزه هستند. او گفت: "آتشنشانی در حال مبارزه با چندین آتشسوزی همزمان است، اما خوشبختانه همه آنها ساختمانهای یکطبقه هستند که آتشنشانی به راحتی با آنها مقابله میکند."
این وضعیت نشان میدهد که در عصر هوش مصنوعی، خطرات سایبری به طور قابل توجهی افزایش یافته و نیاز به تجدید نظر در روشهای معمول امنیت سایبری به شدت احساس میشود.
بیشتر بخوانید: گرگ استنتون آسیبپذیری جدیدی را در PHP کشف کرد · سباستین زیمک خطر هوش مصنوعی برای دموکراسی را هشدار داد