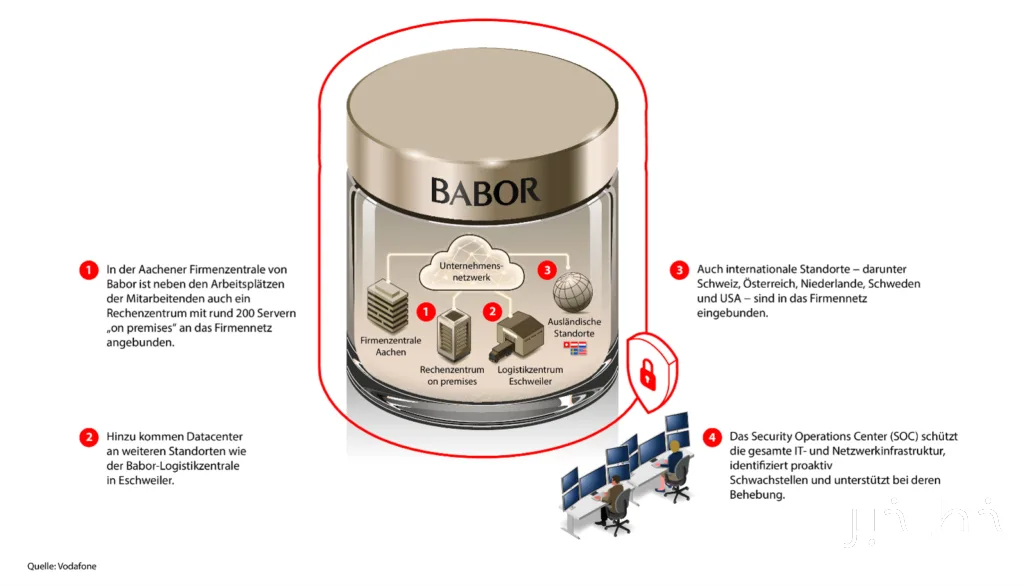
شركة بابر بهدف تعزيز الأمن السيبراني الخاص بها، لجأت إلى مركز العمليات الأمنية (SOC). هذا الإجراء يساعد في التعرف والاستجابة بشكل أسرع للهجمات السيبرانية ويبدو أنه ضروري في الظروف الحالية حيث تتغير التهديدات السيبرانية بسرعة.
التهديدات السيبرانية والتحديات الموجودة
حالياً، تظهر التهديدات السيبرانية بأشكال مختلفة. يمكن أن تقترب هجمات التصيد بسهولة من أهدافها وتستجيب البرمجيات الخبيثة تلقائياً للآليات الدفاعية. في هذه الظروف، تواجه الشركات سؤالين رئيسيين: كم من الوقت يمكنهم التعرف على الهجوم وكيف يجب أن يستجيبوا له؟
بابر في تجربة خاضعة للرقابة، رصدت بنية تكنولوجيا المعلومات الخاصة بها لهجوم سيبراني لتقييم قدرات أنظمتها ضد التهديدات الحقيقية. أظهرت هذه التجربة أن أنظمة بابر تمكنت من التعرف على الهجوم في مراحله المبكرة ومنعت التسلل إلى الموارد الداخلية للشركة.
نتائج التجربة وأهمية الأمن السيبراني
كانت نتائج هذه التجربة مهمة جداً لفريق بابر. قالت ميريلا فايبز، رئيسة إدارة الأنظمة في بابر، إنهم شعروا بالراحة عند تلقي نتائج التجربة لأن الهجوم تم التعرف عليه بسرعة. هذا يدل على كفاءة الآليات الأمنية الموجودة ويؤكد أيضاً على أن أمن تكنولوجيا المعلومات يحتاج إلى اهتمام دائم.
مركز العمليات الأمنية (SOC) يساعد بابر على مراقبة بنية تكنولوجيا المعلومات الخاصة بها بشكل مستمر ومنع وقوع الهجمات السيبرانية. هذا المركز يجمع بين العمليات الآلية والتحليلات المتخصصة، مما يساعد في التعرف والاستجابة للأحداث الأمنية. وفقاً لروديجر موهن، مدير تكنولوجيا المعلومات في بابر، فإن هذا المركز يؤثر بشكل ملحوظ على كفاءة فريق تكنولوجيا المعلومات ويمكّنهم من التركيز على مهامهم الأساسية.
في ظروف يمكن أن تحدث فيها الهجمات السيبرانية في أي لحظة، بابر مصممة على التعرف على التهديدات قبل أن تؤدي إلى أضرار. مع وجود SOC، تستطيع هذه الشركة الحفاظ على أمن بنيتها التحتية على مدار ٢٤ ساعة دون انقطاع.